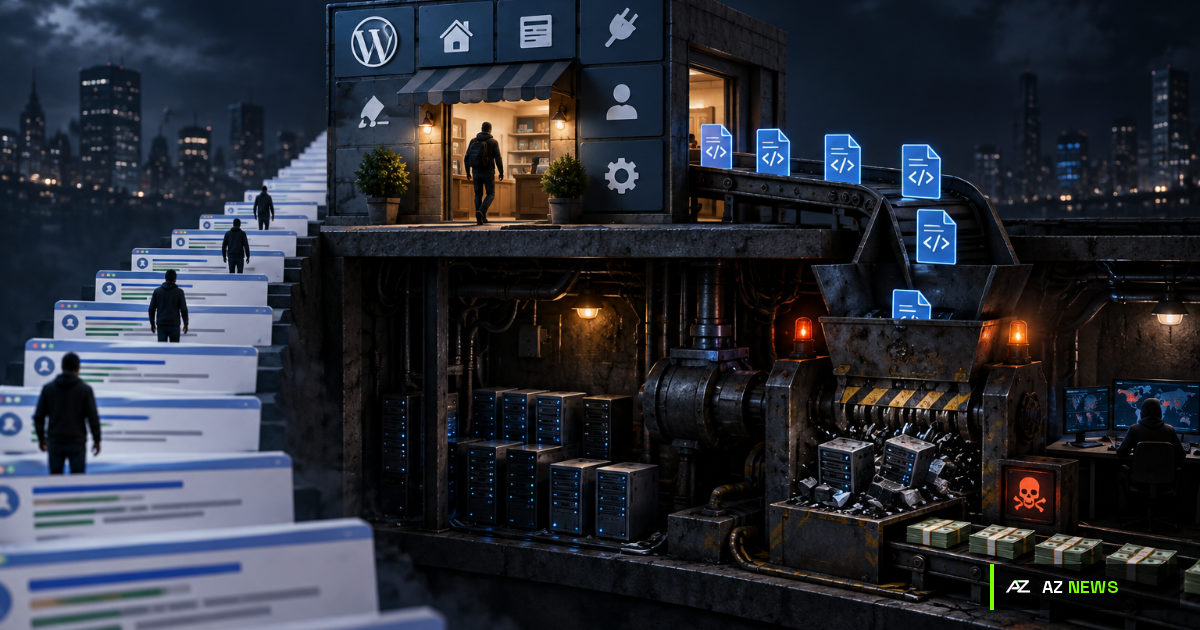
O FBI publicou em 16 de novembro de 2026 o alerta FLASH CC-111626-MW sobre o Gootloader, um "framework de acesso inicial" que combina um malware carregador em JavaScript, sites legítimos comprometidos e técnicas de otimização para mecanismos de busca (SEO) para infectar vítimas e, em seguida, abrir caminho para ataques de ransomware. Segundo o FBI, a atividade é observada desde 2020 e, somente até outubro de 2026, já gerou mais de US$ 28 milhões em pagamentos de resgate.
O esquema funciona em etapas. Primeiro, os operadores do Gootloader escolhem termos de busca pouco competitivos — frequentemente relacionados a linguagem jurídica específica de determinada jurisdição — e publicam páginas-isca que aparecem ao lado de resultados legítimos nos mecanismos de busca. Em seguida, eles comprometem sites WordPress vulneráveis: o FBI descreve buscas por sites que expõem o arquivo xmlrpc.php, seguidas do uso de credenciais roubadas ou de plugins e temas desatualizados para injetar posts falsos e alterar o JavaScript do site. Esses sites comprometidos passam a funcionar como páginas-isca, redirecionadores ou infraestrutura de retransmissão, com links ocultos e backlinks combinados para melhorar seu posicionamento nas buscas. Um sistema de distribuição de tráfego ainda filtra visitantes por país, referência de origem, cookie ou endereço IP, direcionando apenas vítimas de interesse para o conteúdo malicioso. O FBI identificou mais de 1.000 sites WordPress infectados e 216 domínios controlados pelos operadores do Gootloader, com foco recente (2025–2026) em profissionais da área jurídica nos EUA.
Por que isso importa para uma PME brasileira
Muitas pequenas e médias empresas brasileiras — escritórios de advocacia, contabilidade, consultorias e pequenos e-commerces — mantêm o próprio site em WordPress, geralmente sem uma equipe de TI dedicada para mantê-lo atualizado. O alerta do FBI mostra exatamente o caminho que um site assim pode percorrer: de "só um blog institucional esquecido" a elo de uma cadeia internacional de ransomware, sem que o dono da empresa perceba. Além do risco reputacional de ter o site da empresa usado para infectar visitantes, há o risco direto: se alguém da equipe pesquisar um termo jurídico ou administrativo comum e cair em uma dessas páginas-isca, o computador da empresa pode ser o ponto de entrada para um ataque de ransomware.
O que fazer agora
Se sua empresa mantém um site em WordPress, verifique se o arquivo xmlrpc.php está exposto e desative-o caso não seja usado; remova plugins, temas e contas de usuário que não estejam mais em uso; mantenha o WordPress, os plugins e os temas sempre atualizados; e exija autenticação em duas etapas para todas as contas de administrador. Se notar posts estranhos, alterações não autorizadas no site ou comportamento incomum nos resultados de busca do próprio domínio (visível no Google Search Console), trate como um possível comprometimento: troque as credenciais de hospedagem, FTP/SFTP, banco de dados, API e CDN a partir de um dispositivo limpo, e restaure o site de um backup confiável somente depois de corrigir a porta de entrada. Para a equipe em geral, o alerta reforça uma lição simples: um resultado de busca não é garantia de segurança — desconfie de links que pedem o download de arquivos inesperados, mesmo quando aparecem nas primeiras posições do Google para uma pesquisa aparentemente inofensiva.
Fonte primária: FBI/IC3 — FLASH CC-111626-MW: Gootloader.