O CERT.br (Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil, mantido pelo NIC.br) mantém um documento de referência sobre ransomware — "Ransomware: Como se Proteger" — que descreve o funcionamento do modelo de ataque conhecido como RaaS (Ransomware as a Service) e organiza as recomendações de defesa em quatro frentes: como o ataque acontece, como se proteger, como detectar e como responder. Segundo o CERT.br, mesmo quando o acesso inicial do atacante não pode ser totalmente evitado, uma estratégia de defesa em camadas consegue retardar o ataque, limitar o impacto e aumentar a capacidade de recuperação da empresa.
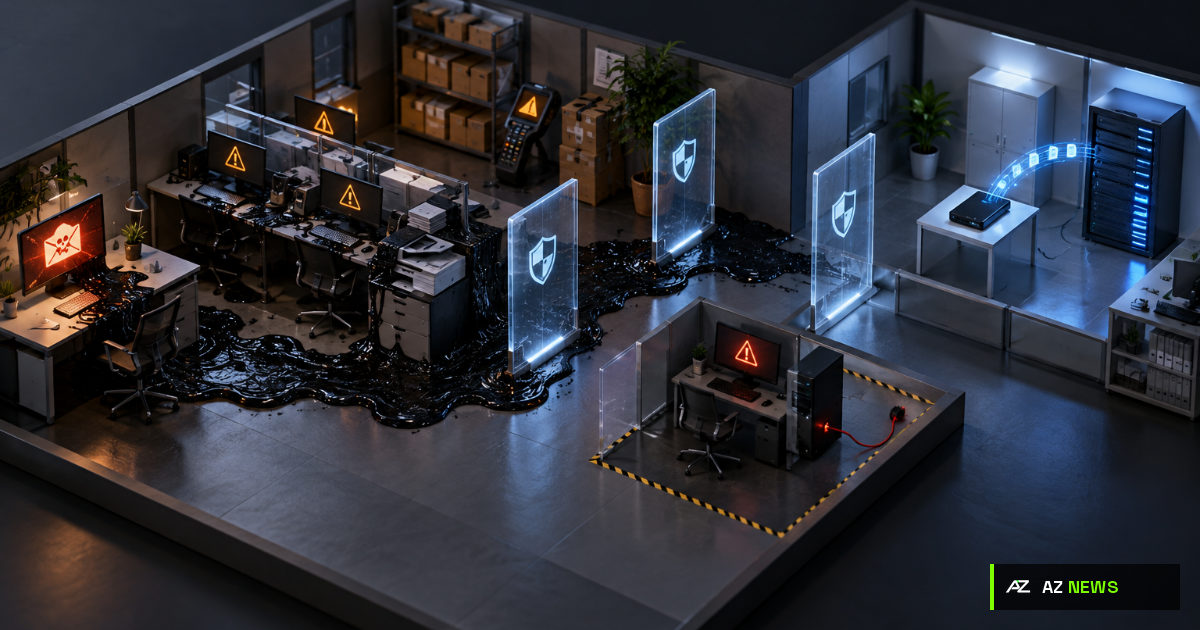
Entre as camadas de proteção recomendadas pelo CERT.br estão: autenticação multifator (MFA) para acesso remoto, serviços em nuvem e contas administrativas — de preferência com mecanismos resistentes a phishing; gestão de vulnerabilidades com prioridade para sistemas expostos à Internet, como VPNs, firewalls e servidores de e-mail; treinamento de funcionários para reconhecer phishing e reportar incidentes rapidamente; ferramentas de proteção contra malware e filtros antispam nas estações de trabalho; backups regulares e, principalmente, com cópias offline — já que cópias sempre conectadas à rede também podem ser cifradas pelo atacante; redução da superfície de ataque, desativando serviços não usados e evitando expor área de trabalho remota (RDP) e compartilhamentos de rede; controle de acessos pelo princípio do menor privilégio, com revisão periódica de contas de ex-funcionários e fornecedores; e segmentação de rede, isolando sistemas críticos dos computadores de uso comum.
Para quem já sofreu um ataque, o CERT.br detalha as etapas de resposta: conter o avanço do ataque isolando sistemas comprometidos e protegendo os backups ainda íntegros (inclusive retirando permissão de escrita em compartilhamentos de rede e NAS); identificar o ransomware usado e verificar, em fontes como o No More Ransom Project, se já existe decifrador disponível; analisar logs e evidências para encontrar a causa raiz — como a credencial ou vulnerabilidade usada na entrada; eliminar o malware e erradicar persistências, de preferência reinstalando os sistemas afetados em vez de apenas limpá-los; trocar todas as senhas e revisar privilégios, já que o atacante pode ter criado ou alterado contas; e só então restaurar os dados a partir de backups confiáveis, de preferência offline, antes de reconectar os sistemas à rede. O documento reforça que, quando há dados pessoais exfiltrados com risco relevante a titulares, a empresa deve avaliar o envio de relatório de incidente à ANPD, conforme a Resolução CD/ANPD nº 15/2024.
Por que isso importa para uma PME brasileira: ransomware costuma ser o ataque mais caro para uma pequena ou média empresa, porque combina paralisação da operação com o risco de vazamento de dados de clientes e funcionários. Muitas PMEs só têm backup na mesma rede do sistema principal — exatamente o cenário que o ataque é desenhado para destruir primeiro. Seguir uma defesa em camadas simples, mesmo sem uma equipe de segurança dedicada, reduz bastante a chance de a empresa ficar sem alternativa a não ser negociar com o atacante.
O que fazer agora: comece pelo que tem maior impacto com menor custo: ative MFA em e-mail corporativo, VPN e qualquer acesso remoto; confirme que existe ao menos uma cópia de backup offline ou em nuvem com controle de acesso separado do sistema principal, e teste a restauração dela; mantenha sistemas e aplicativos atualizados, priorizando o que está exposto à Internet; e defina, mesmo informalmente, quem na empresa é acionado primeiro em caso de suspeita de ataque — o documento completo do CERT.br, com infográficos, está disponível gratuitamente para distribuir à equipe.
Fonte primária: CERT.br — Ransomware: Como se Proteger e Como Responder.