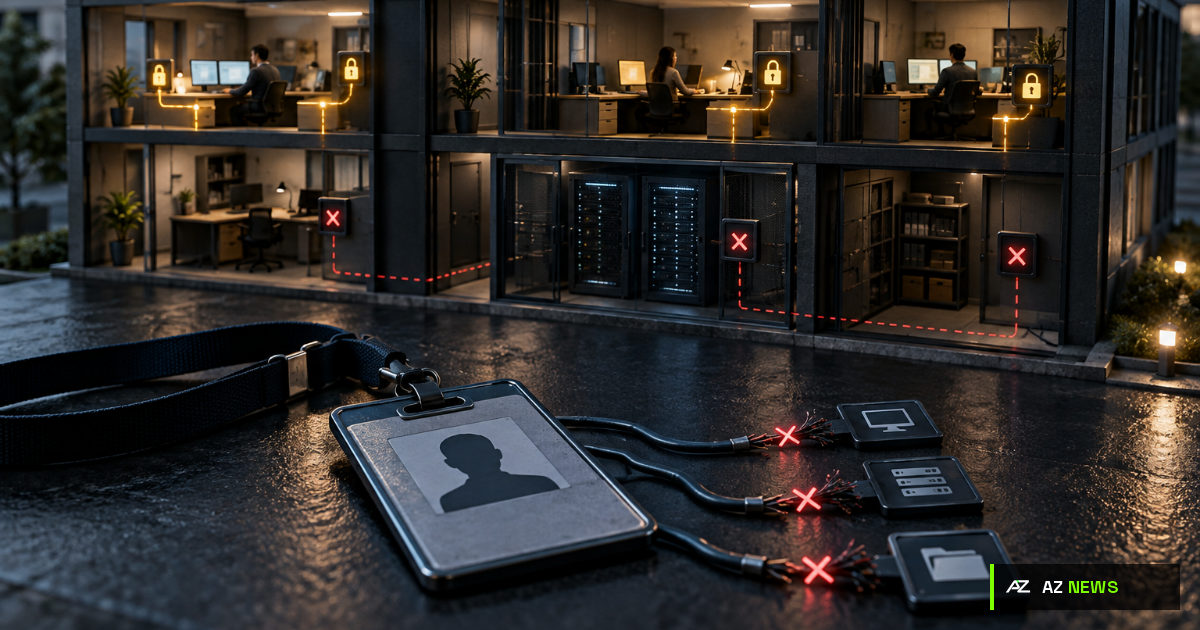
Dentre os pilares do Cyber Essentials, guia de segurança da informação publicado pela CISA (agência de cibersegurança dos Estados Unidos) voltado a pequenas e médias empresas, está um tema pouco discutido no dia a dia das PMEs brasileiras: quem tem acesso a quê dentro da empresa — e por quanto tempo esse acesso deveria durar.
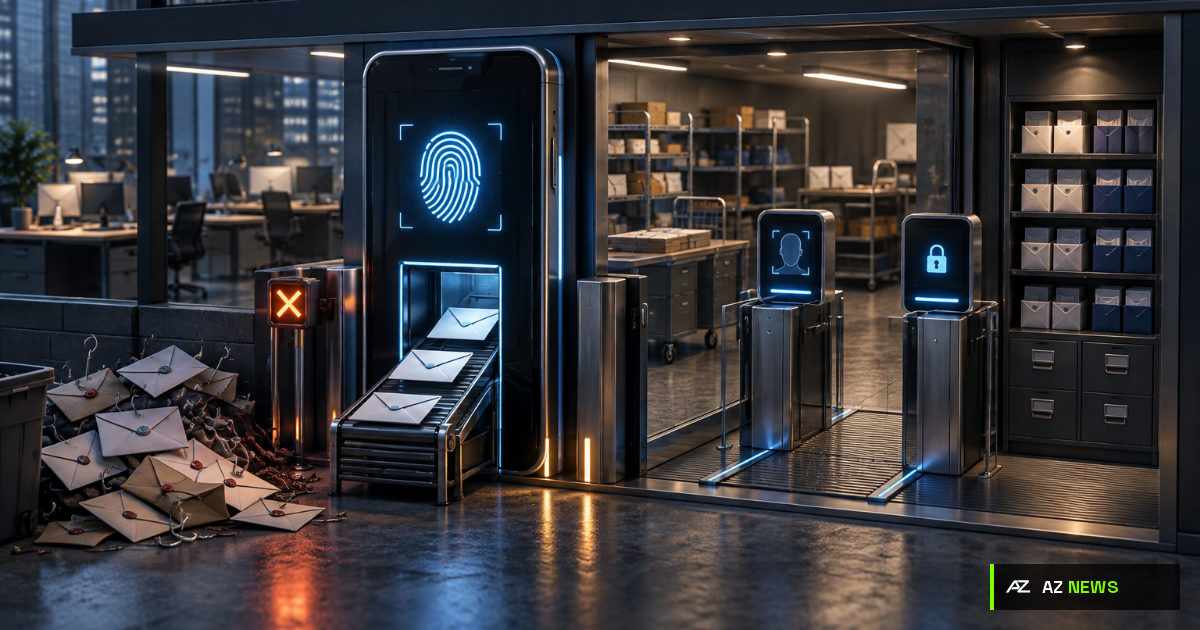
O Cyber Essentials Starter Kit, no capítulo "Seu Ambiente Digital de Trabalho" ("Your Surroundings — The Digital Workplace"), recomenda que o acesso a sistemas, redes, aplicativos e informações seja limitado assim como os limites já existem no ambiente de trabalho físico — ou seja, da mesma forma que nem todo funcionário tem a chave de todas as salas do escritório, nem todo funcionário deveria ter acesso a todos os sistemas e dados da empresa.
O guia detalha três frentes práticas:
Menor privilégio: conceda acesso e permissões de administrador com base na necessidade real de uso ("need-to-know"), e não por padrão. A CISA sugere perguntar, para cada sistema: o time de marketing realmente precisa de acesso a transações financeiras? Um analista júnior precisa de permissões de administrador? Na maioria das PMEs, a resposta é não — e cada permissão extra concedida é uma porta extra que um atacante pode usar caso aquela conta seja comprometida por phishing ou vazamento de senha.
Gestão de mudanças de status: a CISA recomenda políticas claras de TI para quando um funcionário é demitido, pede demissão ou muda de setor. Contas não utilizadas devem ser desativadas, contas compartilhadas entre várias pessoas devem ser eliminadas, e privilégios desnecessários devem ser removidos. Desligamento, afastamento e transferência interna são, segundo o guia, eventos que exigem revisão imediata do acesso daquela pessoa — isso inclui e-mail corporativo, sistemas financeiros, redes sociais da empresa, VPN e qualquer aplicativo em nuvem usado pelo negócio.
Autenticação multifator e monitoramento: o guia reforça o uso de MFA para todos os usuários, priorizando contas administrativas, privilegiadas e de acesso remoto, e recomenda monitorar atividades fora do padrão, como acessos em horários não usuais ou de localizações incomuns.
Por que isso importa para uma PME brasileira: é comum que pequenas empresas criem contas e permissões conforme a necessidade do momento e nunca revisem isso depois — o ex-funcionário que saiu há seis meses ainda tem acesso ao Google Workspace da empresa, o estagiário que passou por todos os setores ainda tem permissão de administrador em sistemas que já não usa, a conta genérica financeiro@empresa.com.br é compartilhada por três pessoas com a mesma senha. Cada uma dessas situações é um ponto de risco que não exige nenhum ataque sofisticado para ser explorado — basta uma credencial antiga, vazada ou mal protegida.
O que fazer agora: faça um levantamento simples de quem tem acesso a quê na empresa — e-mail, sistemas financeiros, redes sociais, nuvem, VPN. Revogue imediatamente o acesso de quem já não trabalha na empresa. Elimine contas e senhas compartilhadas entre funcionários (cada pessoa deve ter login próprio). Crie uma rotina de checklist de desligamento que inclua a revogação de acesso a todos os sistemas, não só o e-mail. E sempre que possível, ative a autenticação multifator — principalmente em contas administrativas.
Fonte primária: CISA — Cyber Essentials Starter Kit.