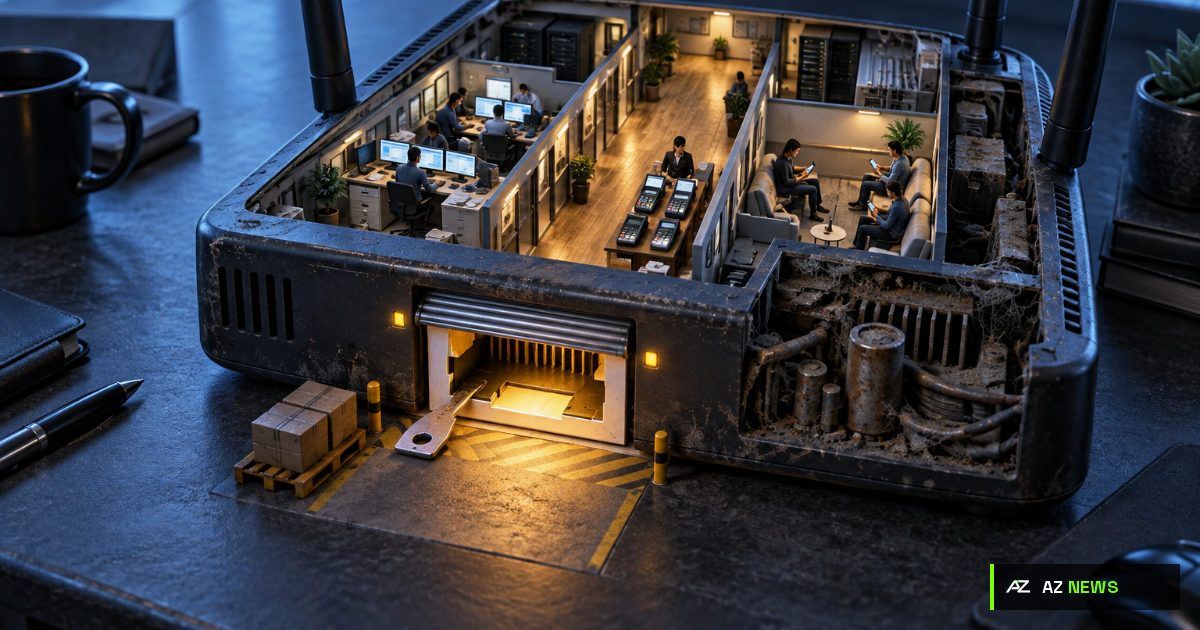
O fascículo "Redes" da Cartilha de Segurança para Internet, mantida pelo CERT.br (NIC.br), reúne orientações sobre como proteger os equipamentos que conectam uma casa ou escritório à internet: modem, roteador e ponto de acesso Wi-Fi. Segundo a cartilha, boa parte dos riscos vem de configurações que ninguém altera depois da instalação: senha de administração padrão de fábrica (amplamente conhecida e fácil de descobrir), nome de rede (SSID) previsível que pode revelar o modelo do equipamento e suas vulnerabilidades conhecidas, criptografia fraca ou ausente, firmware desatualizado e redes "achatadas", em que todos os dispositivos conectados conseguem se comunicar livremente entre si. A cartilha também chama atenção para o compartilhamento informal do Wi-Fi: qualquer pessoa que descubra a senha pode entrar na rede, consumir banda, espalhar malware para outros dispositivos ou coletar informações — e o dono da conexão pode ser responsabilizado por ações realizadas através dela.
Por que isso importa para uma PME brasileira: na maioria das pequenas empresas, o Wi-Fi do escritório é uma única rede compartilhada por computadores de trabalho, impressoras, câmeras, dispositivos pessoais de funcionários e, com frequência, também por visitantes, entregadores e clientes — tudo com a mesma senha, nunca trocada desde a instalação do roteador fornecido pela operadora. Isso significa que o celular pessoal de um visitante, se infectado, está na mesma rede "achatada" que o computador do financeiro ou o sistema de ponto de venda. Também é comum que ninguém na empresa saiba a senha de administração do roteador (muitas vezes ainda a de fábrica) nem se o firmware está atualizado, já que esse equipamento costuma ser tratado como "coisa da operadora" e esquecido depois da instalação. Um nome de rede com o nome da empresa, endereço ou marca do equipamento também facilita o reconhecimento do alvo por quem está testando redes na região.
O que fazer agora: troque a senha de administração do modem/roteador e a senha do próprio Wi-Fi, abandonando qualquer senha padrão de fábrica; use criptografia WPA2 ou, se disponível, WPA3, nunca WEP ou WPA; escolha um nome de rede (SSID) que não inclua o nome da empresa, endereço, marca ou modelo do equipamento. Ative uma rede de visitantes (guest network) isolada da rede principal para clientes, entregadores e dispositivos pessoais — a maioria dos roteadores comerciais já oferece esse recurso — e, se possível, segmente a rede interna por finalidade (uso geral, trabalho remoto, impressoras e câmeras, por exemplo), bloqueando tráfego entre os segmentos. Verifique se o firmware do equipamento é atualizado automaticamente ou se é preciso reiniciá-lo periodicamente para receber atualizações, e confirme que o firewall da rede está ativo. Esses ajustes, descritos em detalhe no fascículo, custam pouco e reduzem bastante a superfície de ataque do escritório.
Fonte primária: fascículo "Redes", Cartilha de Segurança para Internet, CERT.br/NIC.br.